Ciberseguridad en la Gestión Empresarial: Proteja sus Datos con un 99% de Eficacia en 2026
En la era digital actual, la información es el activo más valioso de cualquier organización. Sin embargo, con el crecimiento exponencial de los datos y la interconexión global, también se incrementan las amenazas cibernéticas. La ciberseguridad empresarial no es solo una cuestión tecnológica, sino un pilar fundamental de la gestión estratégica que define la resiliencia y la continuidad del negocio. Para el año 2026, la meta de alcanzar un 99% de eficacia en la protección de datos no es una utopía, sino una necesidad imperante para las empresas que deseen prosperar en un entorno cada vez más hostil.
Ciberseguridad en la Gestión Empresarial: Proteja sus Datos con un 99% de Eficacia en 2026
La transformación digital ha traído consigo innumerables beneficios, pero también ha expuesto a las empresas a un panorama de riesgos cibernéticos sin precedentes. Desde ataques de ransomware que paralizan operaciones hasta sofisticados fraudes de ingeniería social que comprometen la integridad de los datos, las amenazas evolucionan constantemente. La ciberseguridad empresarial se ha convertido en una prioridad absoluta, no solo para proteger la información sensible, sino también para salvaguardar la reputación, la confianza del cliente y la estabilidad financiera.
Este artículo explora las estrategias más avanzadas y las mejores prácticas para fortalecer la ciberseguridad empresarial, con el objetivo de lograr una protección de datos casi impenetrable para 2026. Abordaremos desde la evaluación de riesgos hasta la implementación de tecnologías de vanguardia, la capacitación del personal y la creación de una cultura de seguridad robusta. Prepárese para transformar su enfoque de la seguridad digital y asegurar el futuro de su empresa.
El Panorama Actual de la Ciberseguridad Empresarial: Desafíos y Tendencias
Antes de sumergirnos en soluciones, es crucial entender el contexto. El panorama de la ciberseguridad empresarial está marcado por una serie de desafíos complejos:
- Aumento de la sofisticación de los ataques: Los ciberdelincuentes utilizan técnicas cada vez más avanzadas, incluyendo inteligencia artificial y machine learning, para evadir las defensas tradicionales.
- Expansión de la superficie de ataque: La adopción de la nube, el trabajo remoto, los dispositivos IoT y las cadenas de suministro digitales amplían los puntos de entrada potenciales para los atacantes.
- Escasez de talento en ciberseguridad: Existe una brecha significativa entre la demanda y la oferta de profesionales cualificados en seguridad informática.
- Regulaciones de privacidad de datos: Normativas como GDPR y CCPA imponen requisitos estrictos sobre la protección de datos, con graves consecuencias por incumplimiento.
- Riesgo interno: Los errores humanos o las intenciones maliciosas de empleados representan una vulnerabilidad constante.
Las tendencias indican que estos desafíos solo se intensificarán. La inteligencia artificial generativa, aunque una herramienta poderosa, también puede ser utilizada para crear ataques de phishing más convincentes o para automatizar la búsqueda de vulnerabilidades. Por ello, la ciberseguridad empresarial debe ser proactiva, adaptativa y estar integrada en cada capa de la organización.
Evaluación de Riesgos y Auditorías de Seguridad: El Primer Paso Hacia la Eficacia
Para lograr un 99% de eficacia en la ciberseguridad empresarial, el punto de partida es una comprensión exhaustiva de los riesgos específicos de su organización. Esto implica:
- Identificación de activos críticos: Determine qué datos, sistemas y procesos son esenciales para la operación de su negocio.
- Análisis de vulnerabilidades: Realice escaneos de vulnerabilidades y pruebas de penetración (pentesting) de forma regular para identificar debilidades en su infraestructura.
- Evaluación de amenazas: Investigue las amenazas más relevantes para su sector y tipo de negocio, incluyendo actores de amenazas conocidos y sus tácticas.
- Análisis de impacto: Cuantifique el impacto potencial de un incidente de seguridad en términos financieros, operativos y de reputación.
Las auditorías de seguridad periódicas, realizadas por terceros independientes, son fundamentales para obtener una visión objetiva y detectar puntos ciegos. Estos informes deben ser la base para la elaboración de un plan de acción priorizado que aborde las vulnerabilidades más críticas y de mayor impacto.
Estrategias Clave para Fortalecer la Ciberseguridad Empresarial Hacia 2026
1. Enfoque de Seguridad de Confianza Cero (Zero Trust)
El modelo tradicional de seguridad, basado en perímetros, ya no es suficiente. El enfoque de Confianza Cero asume que ninguna entidad, ya sea interna o externa, debe ser confiable por defecto. Cada intento de acceso a recursos debe ser verificado. Esto implica:
- Verificación explícita: Autenticar y autorizar cada solicitud de acceso basándose en todos los puntos de datos disponibles, incluyendo identidad del usuario, dispositivo, ubicación y estado de salud.
- Principio de privilegio mínimo: Otorgar a los usuarios solo los permisos necesarios para realizar sus tareas específicas y por el tiempo necesario.
- Segmentación de red: Dividir la red en segmentos más pequeños para limitar el movimiento lateral de los atacantes en caso de una brecha.
2. Implementación de Soluciones de Seguridad Avanzadas
Para una ciberseguridad empresarial robusta, es esencial invertir en tecnologías de última generación:
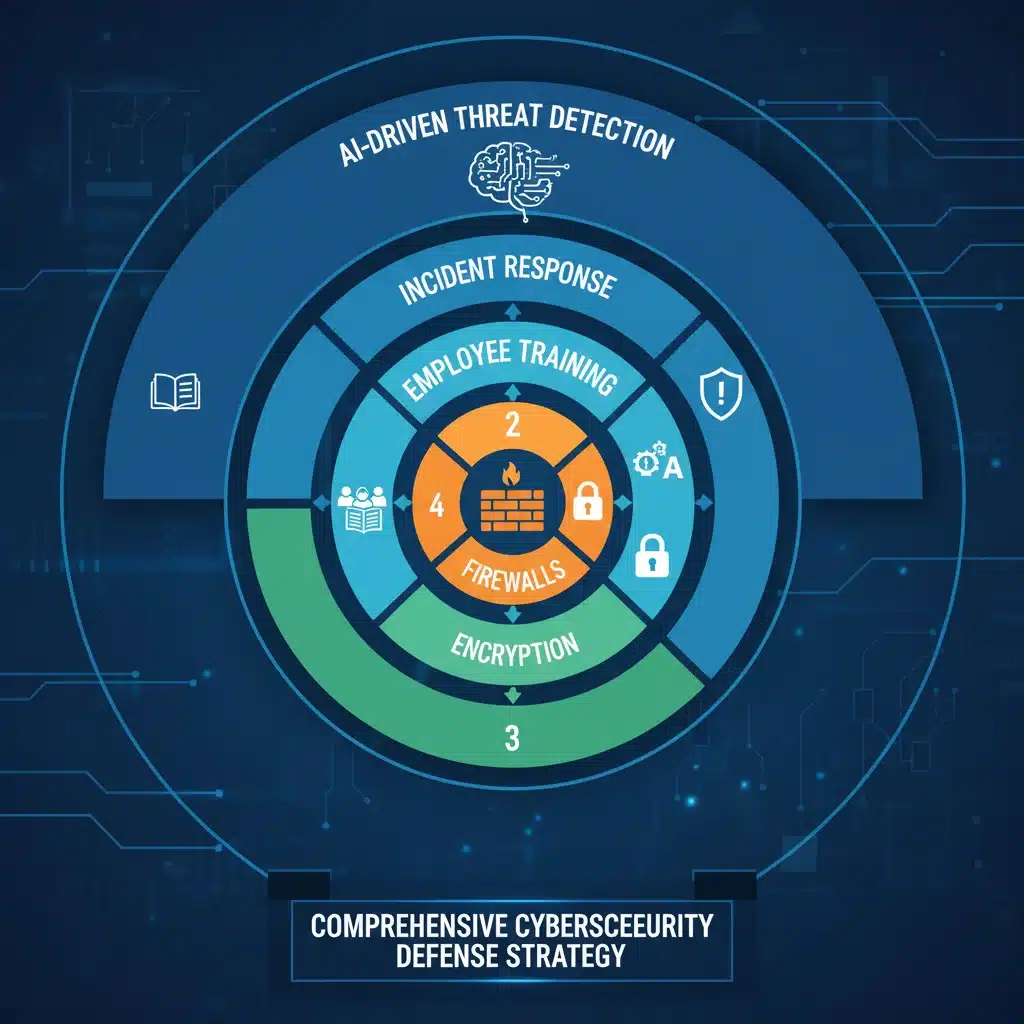
- Detección y Respuesta Extendidas (XDR): Unifica y correlaciona datos de seguridad de múltiples capas (endpoints, red, nube, correo electrónico) para una detección y respuesta más rápidas.
- Inteligencia Artificial y Machine Learning (IA/ML): Utiliza algoritmos para identificar patrones anómalos, predecir amenazas y automatizar respuestas, superando las capacidades humanas.
- Seguridad en la Nube (Cloud Security Posture Management – CSPM): Herramientas para monitorear y gestionar la configuración de seguridad en entornos de nube, asegurando el cumplimiento y mitigando riesgos.
- Gestión de Identidades y Accesos (IAM) y Autenticación Multifactor (MFA): Fortalecen el control de acceso a sistemas y datos, siendo el MFA una de las medidas más efectivas contra el robo de credenciales.
- Cifrado de Datos: Implementar cifrado de extremo a extremo para datos en tránsito y en reposo es fundamental para proteger la confidencialidad.
3. Gestión de Vulnerabilidades Proactiva
La ciberseguridad empresarial eficaz requiere un ciclo continuo de identificación, priorización y remediación de vulnerabilidades. Esto incluye:
- Parcheo regular: Mantener todos los sistemas y aplicaciones actualizados con los últimos parches de seguridad.
- Gestión de configuraciones seguras: Asegurar que todos los dispositivos y software estén configurados según las mejores prácticas de seguridad, deshabilitando servicios innecesarios y cambiando contraseñas predeterminadas.
- Gestión de la superficie de ataque externa: Monitorear continuamente los activos expuestos a internet para identificar y mitigar riesgos.
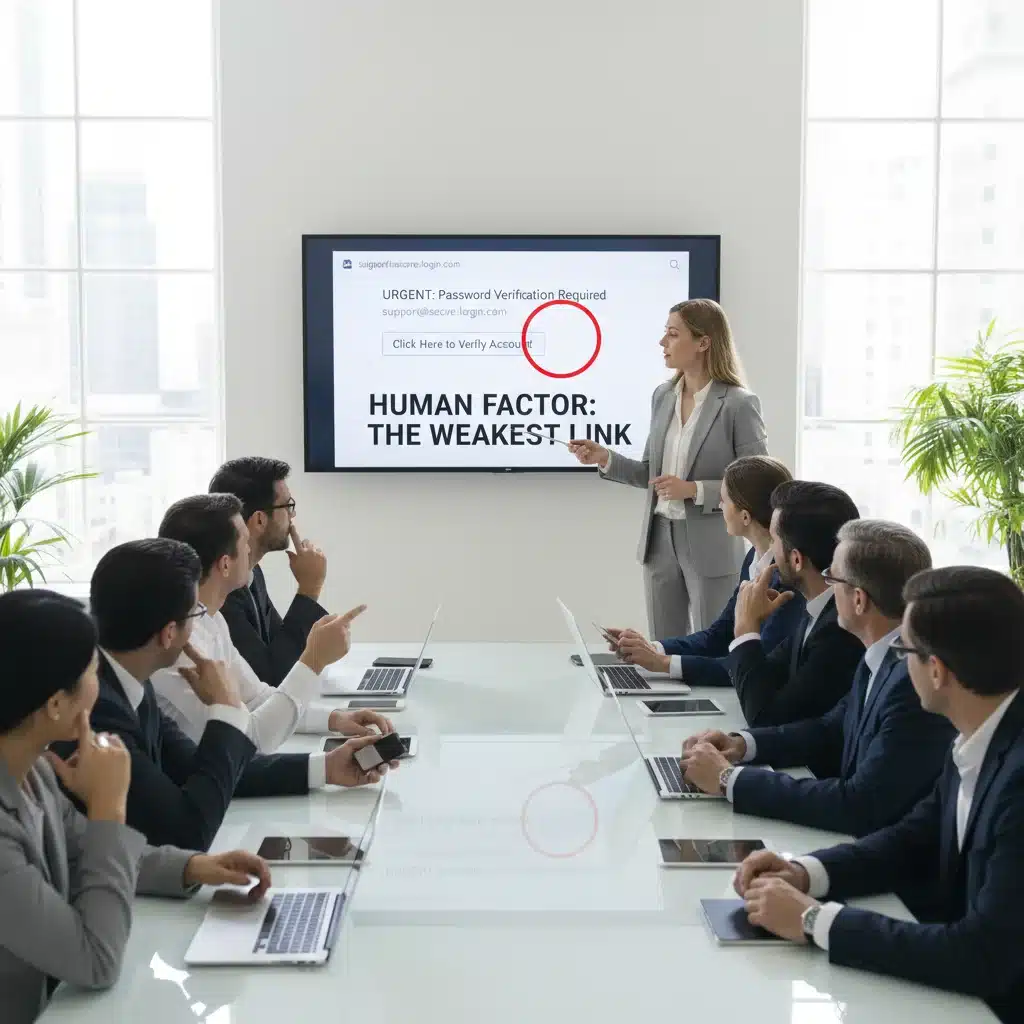
El Factor Humano: La Primera y Última Línea de Defensa en Ciberseguridad Empresarial
Ninguna tecnología, por avanzada que sea, puede compensar por completo el error humano. Los empleados son tanto la primera línea de defensa como la vulnerabilidad más grande. Por lo tanto, la inversión en el factor humano es crítica para la ciberseguridad empresarial.
1. Capacitación y Concienciación Continua
Programas de formación regulares y atractivos que aborden temas como:
- Phishing y spear-phishing: Enseñar a los empleados a identificar correos electrónicos y mensajes fraudulentos.
- Contraseñas seguras: Promover el uso de contraseñas robustas y gestores de contraseñas.
- Ingeniería social: Educar sobre las tácticas utilizadas por los atacantes para manipular a las personas.
- Uso seguro de dispositivos: Pautas para el uso de dispositivos personales y corporativos, especialmente en entornos de trabajo remoto.
- Reporte de incidentes: Establecer canales claros y fomentar el reporte inmediato de cualquier actividad sospechosa.
Estas capacitaciones deben ser dinámicas, con simulaciones de ataques y escenarios reales para mantener el interés y la relevancia.
2. Fomentar una Cultura de Ciberseguridad
La ciberseguridad empresarial debe ser una responsabilidad compartida, no solo del departamento de TI. Esto se logra fomentando una cultura donde la seguridad sea un valor fundamental:
- Liderazgo comprometido: La dirección debe demostrar un compromiso visible con la seguridad, estableciendo el tono desde arriba.
- Políticas claras y accesibles: Las políticas de seguridad deben ser fáciles de entender y aplicar por todos los empleados.
- Incentivos y reconocimiento: Reconocer y recompensar a los empleados que demuestran buenas prácticas de seguridad.
- Comunicación abierta: Crear un entorno donde los empleados se sientan cómodos reportando errores o incidentes sin temor a represalias.
Respuesta a Incidentes y Recuperación: Preparación para lo Inevitable
Incluso con las mejores defensas, ningún sistema es 100% impenetrable. Un 99% de eficacia significa que aún existe un 1% de riesgo. Por lo tanto, un plan de respuesta a incidentes robusto es esencial para minimizar el impacto de una brecha de seguridad.
1. Plan de Respuesta a Incidentes (IRP)
Un IRP detallado debe incluir:
- Roles y responsabilidades: Definir quién hace qué en caso de un incidente.
- Procedimientos de contención: Pasos para aislar el incidente y evitar su propagación.
- Análisis forense: Métodos para investigar la causa raíz y el alcance del ataque.
- Comunicación: Protocolos para informar a las partes interesadas internas y externas (clientes, reguladores, medios).
- Recuperación y lecciones aprendidas: Pasos para restaurar los sistemas y mejorar las defensas futuras.
2. Plan de Continuidad del Negocio y Recuperación ante Desastres (BCDR)
Estos planes aseguran que la empresa pueda seguir operando o recuperarse rápidamente después de un incidente grave. Incluyen:
- Copias de seguridad regulares y probadas: Asegurarse de que los datos puedan ser restaurados de forma fiable.
- Infraestructura redundante: Mantener sistemas de respaldo para minimizar el tiempo de inactividad.
- Pruebas de BCDR: Realizar simulacros periódicos para validar la eficacia de los planes.
El Papel de la Regulación y el Cumplimiento en la Ciberseguridad Empresarial
El cumplimiento normativo no es solo una obligación legal, sino también un motor para mejorar la ciberseguridad empresarial. Normativas como GDPR, CCPA, HIPAA, y otras específicas de cada sector, exigen un alto nivel de protección de datos personales y sensibles. El incumplimiento puede resultar en multas millonarias y un daño irreparable a la reputación.
Integrar el cumplimiento en su estrategia de seguridad significa:
- Mapeo de datos: Saber dónde se almacenan los datos sensibles y quién tiene acceso a ellos.
- Evaluaciones de impacto de privacidad (PIA): Analizar los riesgos de privacidad de nuevos proyectos o tecnologías.
- Oficial de Protección de Datos (DPO): Designar a un responsable para supervisar el cumplimiento normativo.
- Auditorías de cumplimiento: Realizar revisiones periódicas para asegurar que se cumplen todas las regulaciones aplicables.
Tecnologías Emergentes y su Impacto en la Ciberseguridad Empresarial
Mirando hacia 2026, varias tecnologías emergentes prometen revolucionar la ciberseguridad empresarial:
- Computación Cuántica y Criptografía Post-Cuántica: Aunque la computación cuántica representa una amenaza potencial para los métodos de cifrado actuales, la investigación en criptografía post-cuántica busca desarrollar algoritmos resistentes a los ataques cuánticos. Las empresas deben comenzar a evaluar y prepararse para esta transición.
- Blockchain para la Seguridad: La tecnología blockchain puede ofrecer soluciones innovadoras para la gestión de identidades, la inmutabilidad de registros y la seguridad de la cadena de suministro, mejorando la integridad y la trazabilidad de los datos.
- Inteligencia de Amenazas Global (Global Threat Intelligence): El uso de fuentes de inteligencia de amenazas globales, alimentadas por IA, para predecir ataques y adaptar las defensas en tiempo real.
- Seguridad de la IA (AI Security): Proteger los propios sistemas de IA de ataques que podrían comprometer su integridad o sesgar sus resultados, lo cual es crucial a medida que más empresas adoptan la IA en sus operaciones.
Construyendo una Hoja de Ruta para el 99% de Eficacia en 2026
Alcanzar un 99% de eficacia en la ciberseguridad empresarial para 2026 requiere una estrategia bien definida y un compromiso continuo. Aquí hay una hoja de ruta sugerida:
Fase 1: Evaluación y Planificación (Actual – 6 meses)
- Realizar una evaluación exhaustiva de riesgos y vulnerabilidades.
- Definir la postura de seguridad actual y las brechas existentes.
- Establecer objetivos claros de ciberseguridad, incluyendo métricas de éxito.
- Desarrollar un plan estratégico de ciberseguridad a 3 años, con hitos y responsabilidades.
- Asignar presupuesto y recursos adecuados.
Fase 2: Implementación y Fortalecimiento (6 – 18 meses)
- Implementar un marco de Confianza Cero.
- Desplegar soluciones de seguridad avanzadas (XDR, IA/ML, CSPM, IAM/MFA).
- Establecer programas de capacitación y concienciación para empleados.
- Desarrollar y probar planes de respuesta a incidentes y BCDR.
- Fortalecer la gestión de vulnerabilidades y el parcheo.
Fase 3: Optimización y Adaptación (18 – 36 meses y continuo)
- Monitorear continuamente las métricas de seguridad y ajustar las estrategias.
- Realizar auditorías internas y externas regulares.
- Integrar la inteligencia de amenazas para anticipar nuevos ataques.
- Evaluar y adoptar nuevas tecnologías de seguridad (criptografía post-cuántica, blockchain).
- Fomentar una cultura de mejora continua en ciberseguridad.
- Revisar y actualizar las políticas de seguridad y cumplimiento normativo.
Métricas Clave para Medir la Eficacia de la Ciberseguridad Empresarial
Para saber si se está acercando al 99% de eficacia, es crucial medir el rendimiento de sus iniciativas de ciberseguridad empresarial. Algunas métricas clave incluyen:
- Tiempo promedio para detectar (MTTD) y tiempo promedio para responder (MTTR): Cuanto más bajos sean, más eficaz es su capacidad de respuesta.
- Número de incidentes de seguridad: Reducir el número de incidentes exitosos es un indicador directo de mejora.
- Porcentaje de cumplimiento normativo: Asegurarse de que se cumplen todas las regulaciones aplicables.
- Porcentaje de empleados que completan la capacitación de seguridad: Un alto nivel de participación indica una cultura de seguridad sólida.
- Puntuación de vulnerabilidades: Reducir el número y la gravedad de las vulnerabilidades encontradas en escaneos y pentesting.
- Costo de las brechas de seguridad: Minimizar el impacto financiero de cualquier incidente.
La clave es establecer una línea de base y monitorear estas métricas a lo largo del tiempo, ajustando las estrategias según sea necesario para lograr los objetivos de eficacia.
Conclusión: La Ciberseguridad Empresarial como Inversión Estratégica
La ciberseguridad empresarial ya no es un gasto opcional, sino una inversión estratégica que protege el valor, la reputación y la continuidad de cualquier negocio. Alcanzar un 99% de eficacia en la protección de datos para 2026 es un objetivo ambicioso pero alcanzable con un enfoque integral que combine tecnología avanzada, procesos sólidos y, lo más importante, un factor humano bien preparado y consciente.
Las organizaciones que prioricen la ciberseguridad estarán mejor posicionadas para enfrentar el futuro digital, ganarse la confianza de sus clientes y socios, y mantener una ventaja competitiva. La protección de sus datos es la protección de su futuro. Comience hoy mismo a construir una fortaleza digital inexpugnable para su empresa.